
- TOP
- レポート・書籍・動画
- コラム
- 全社的リスクマネジメント(ERM)の形骸化を防ぐ―実効性を高める運用のポイント
全社的リスクマネジメント(ERM)の形骸化を防ぐ―実効性を高める運用のポイント

1.はじめに
企業が持続的に成長し、企業価値を高めていくためには、企業を取り巻く変化や不確かさを捉え、適切な経営判断につなげる必要がある。その基盤となるのが、全社的リスクマネジメント(ERM:Enterprise Risk Management)である。
ISO 31000:2018(対応する国内規格:JIS Q 31000:2019)[1] では、リスクを「目的に対する不確かさの影響」と定義しており、その影響にはマイナス・プラスの両面がある。したがって、リスクマネジメントには、損失や危機を回避・低減するだけでなく、事業機会を捉え、企業価値の向上につなげる視点も求められる。
当社が企業のリスクマネジメントを支援する中では、ERMが経営判断や日常業務から切り離され、形式的な活動となっているケースが見られる。その背景には、経営層、事業部門、リスク管理部門がそれぞれに期待される役割を十分に果たせていないことや、リスクの洗い出し・対策の立案に重点が置かれ、その後のモニタリングが十分に行われていないことがある。
本コラムでは、ERMの形骸化を防ぎ、実効性のある活動として組織に定着させるための仕組みと運用のポイントについて解説する。
2.なぜERMは形骸化してしまうのか?
COSO(トレッドウェイ委員会支援組織委員会)[2] は、不正な財務報告の抑止を目的として1985年に米国で設立され、内部統制やリスクマネジメントなどの枠組みを公表している民間組織である。2004年には、ERMの基本的な考え方を体系化した「COSO-ERMフレームワーク」を公表し、2017年には、リスクの視点を経営戦略の策定や業務執行に統合することをより重視した改訂版を公表した。
こうしたフレームワークが広く参照される一方、仕組みを整備するだけでは、ERMを実効的に機能させることはできない。ERMが形骸化する背景には、各組織(経営層、事業部門、リスク管理部門)のそれぞれに、次のような要因がある(表1)。
表1 組織別にみるERMの形骸化要因
| 組織 | 形骸化要因 |
| 経営層 | ・ERMの目的や、経営戦略・経営計画との関係が明確になっていない ・重要リスクの報告がリスク一覧の確認にとどまり、経営判断に活用されていない ・重要リスクの優先順位や対応責任者が明確になっていない |
| 事業部門 | ・事業計画や日常業務にリスクへの対応が組み込まれていない ・部門長がリスク対応を自らの責任として捉えず、必要な予算・人員も確保されていない ・リスクの予兆やインシデントに関する報告・エスカレーションの基準が明確になっていない |
| リスク管理部門 | ・各部門から提出された情報の集計・報告が中心となり、分析や提言が十分に行われていない ・各部門との対話が不足し、リスクの背景や変化を十分に把握できていない ・部門横断的な対応や、対策の進捗・有効性の評価を十分に推進できていない |
これらの要因が重なると、ERMは経営判断や日常業務から切り離され、事業部門は資料を提出するだけ、リスク管理部門は情報を集計・報告するだけの形式的な活動となる。形骸化を防ぐには、リスクの変化や対策の進捗を継続的にモニタリングし、その結果を対策の見直しや経営判断につなげることが重要である。
3.実効性を高める「大・小のPDCA」実践アプローチ
ERMの形骸化を防ぐには、目的と時間軸の異なる「大・小のPDCA」の連動が重要である。
図1のとおり、大きなPDCA(中期サイクル)では、中期経営計画の策定サイクルに合わせて全社的な重要リスクとERMの方針・計画を見直し、小さなPDCA(年度サイクル)では、モニタリング結果に応じて個別のリスク対策を見直す。
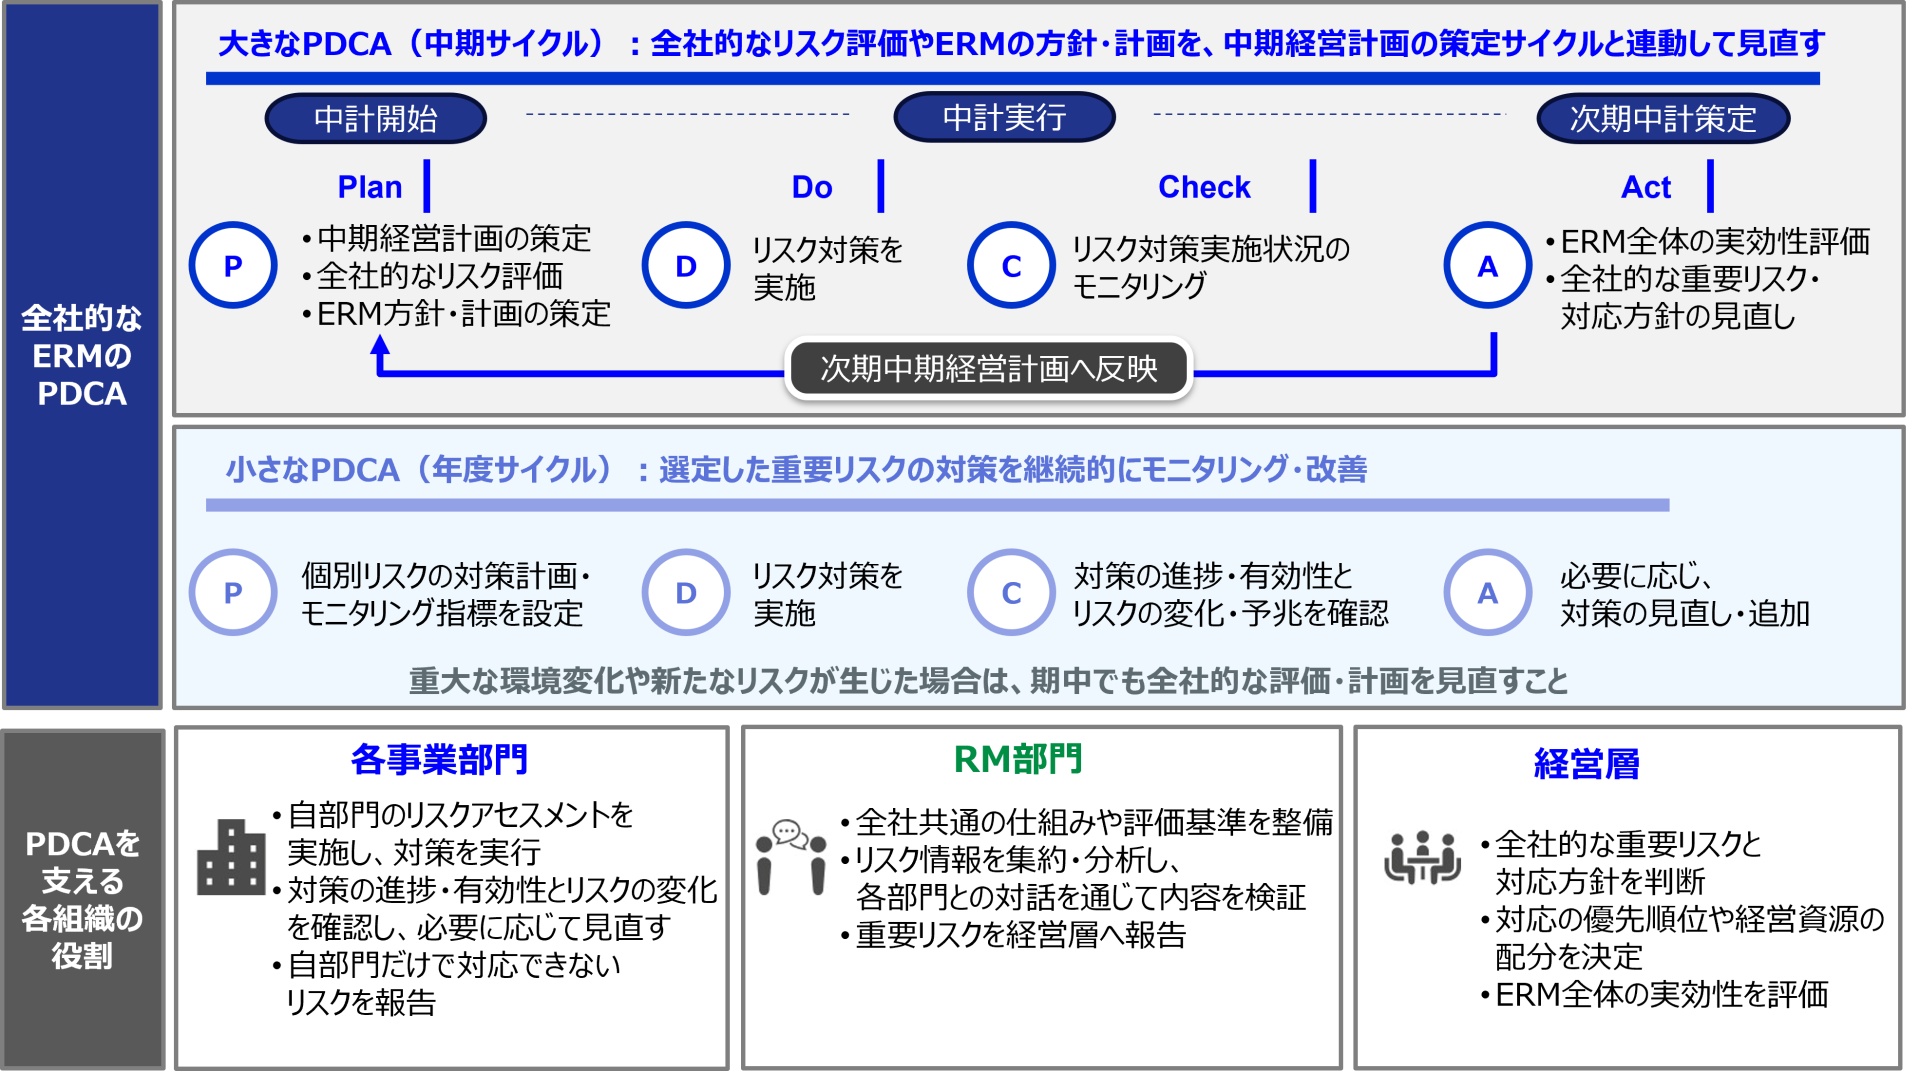
※RM:リスクマネジメント
図1 実効性を高めるリスクマネジメントのPDCAとそれを支える各組織の役割
これら二つのPDCAを実効的に機能させるには、経営層、事業部門、リスク管理部門がそれぞれの役割を果たし、モニタリング結果を個別のリスク対策の改善や経営判断につなげる必要がある。
4.リスクマネジメントの形骸化を防ぐ2つの柱
リスクマネジメントの定着には、リスク情報を経営判断につなげる仕組みと、一人ひとりが自らの業務として取り組む意識・行動の両方が必要である。
(1)リスク情報を活用する仕組みの整備
図2のとおり、共通プラットフォームを活用して各部門のリスク情報を一元的に集約・可視化することで、全社的な視点からの分析と、迅速な経営判断・対策の実行につなげることができる。
ただし、システムの導入自体を目的とせず、収集する情報や活用目的、報告・判断のプロセスをあらかじめ明確にしておくことが重要である。
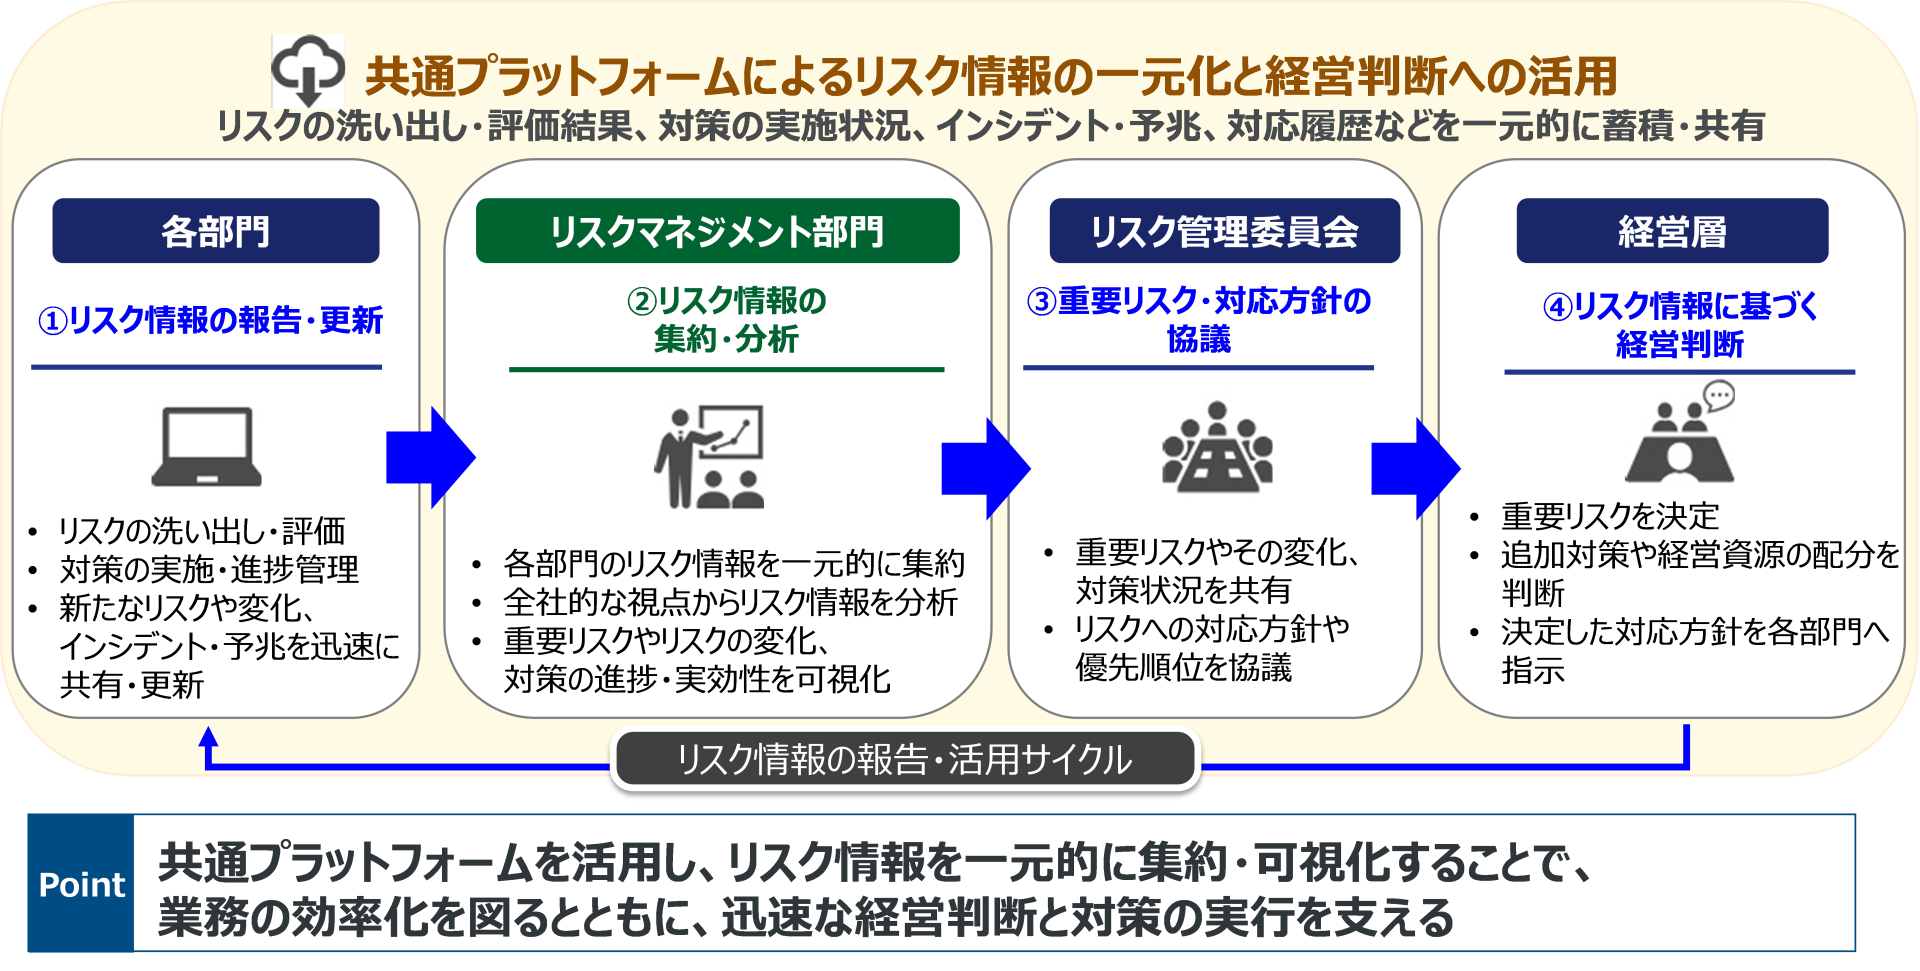
図2 リスク情報を活用する仕組みと各組織の役割
(2)リスクマネジメントに対する意識・行動の定着
体制や仕組みを整備するだけでは、リスクマネジメントは定着しない。図3のとおり、「認知」「理解」「行動」「定着」のステップに沿って、情報発信や研修、対話、フィードバックを継続し、リスクマネジメントを日常業務に組み込むことが重要である。
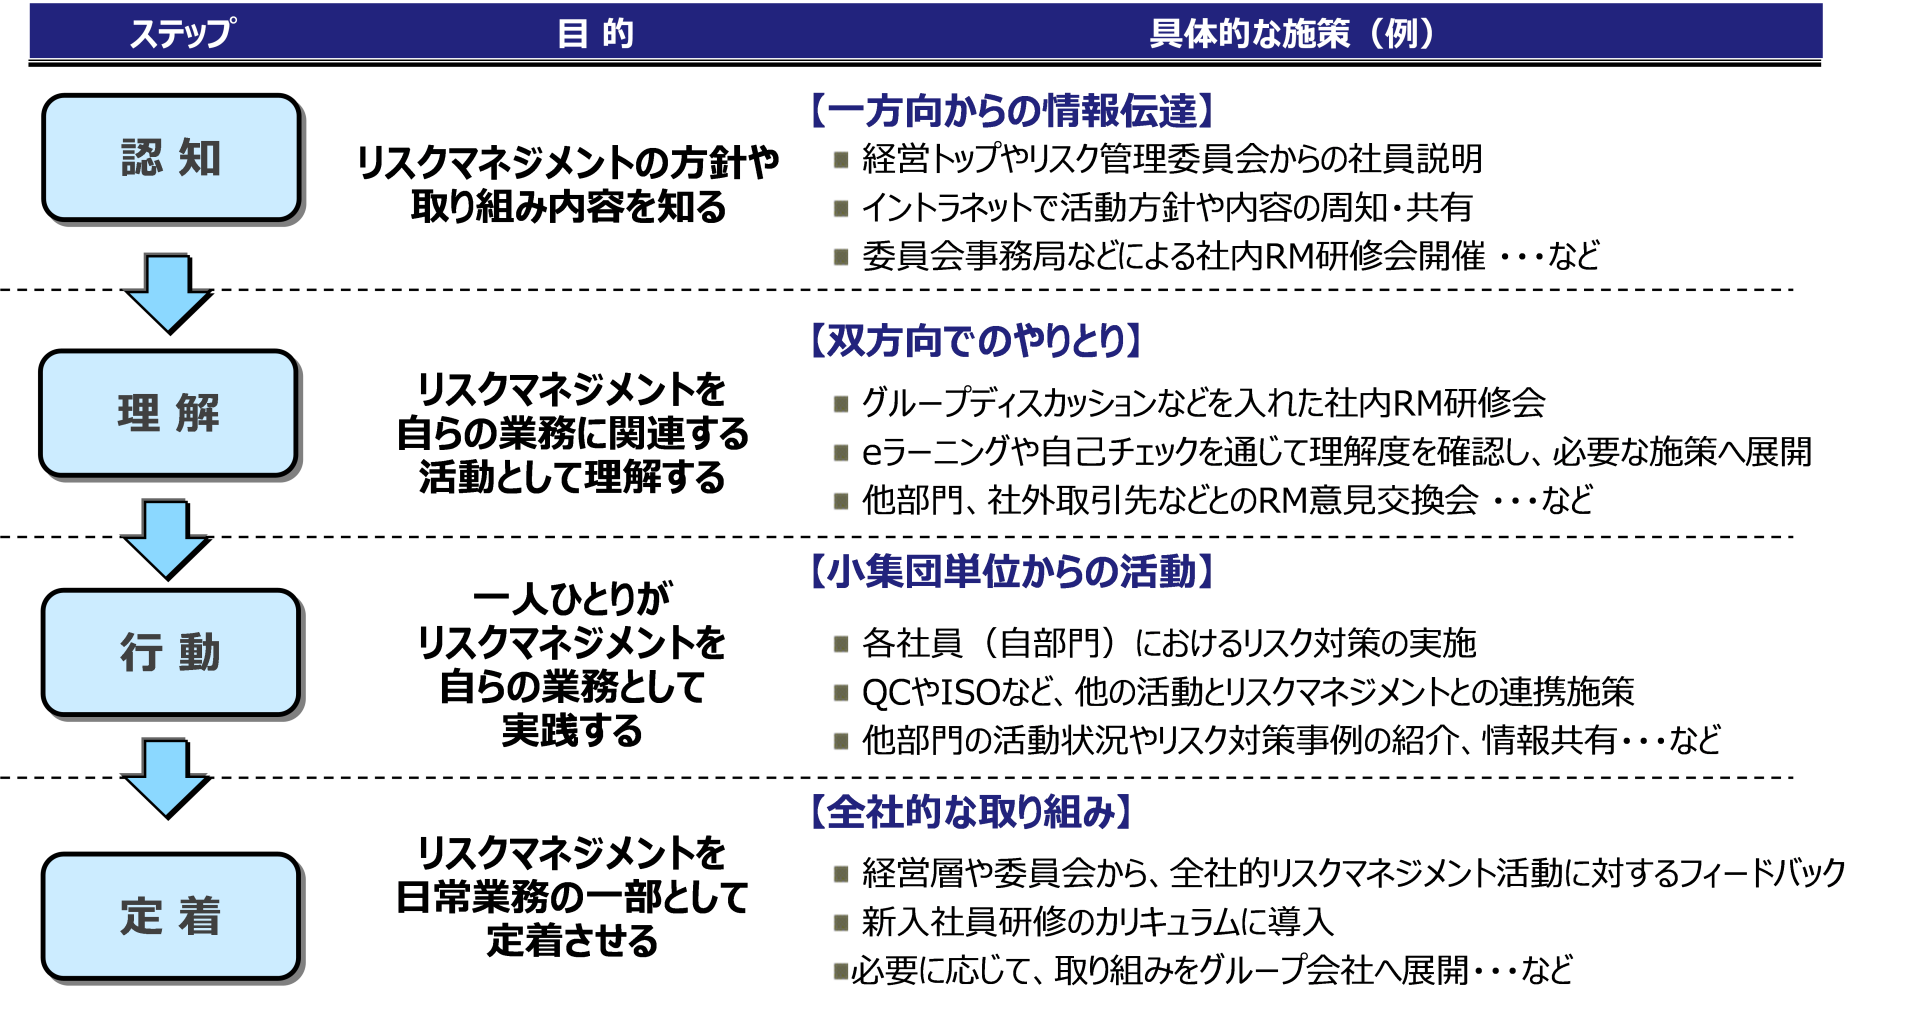
図3 リスクマネジメントに対する意識・行動を定着させるステップ
5.おわりに
リスクマネジメントを実効性のある活動として定着させるには、経営層、事業部門、リスク管理部門がそれぞれの役割を果たし、モニタリング結果を対策の見直しや経営判断につなげることが重要である。
こうした取り組みを継続することが、ERMの形骸化を防ぎ、経営戦略の達成確度を高める鍵となる。
参考文献
[1]International Organization for Standardization(ISO), ISO 31000:2018 Risk management—Guidelines, 2018.
[1]日本規格協会『JIS Q 31000:2019 リスクマネジメント―指針』2019.
[2]Committee of Sponsoring Organizations of the Treadway Commission(COSO), Enterprise Risk Management—Integrating with Strategy and Performance, 2017.
このコンテンツの著作権は、SOMPOリスクマネジメント株式会社に帰属します。
著作権法上、転載、翻案、翻訳、要約等は、SOMPOリスクマネジメントの許諾が必要です。
※コンサルタントの所属・役職は掲載当時の情報です。
全社的リスクマネジメントに関するサービスのお問い合わせ